

Trong một hệ thống mạng hiện đại, bảo mật không thể chỉ dựa vào một cơ chế duy nhất. Một cuộc tấn công có thể nhắm đến nhiều vị trí khác nhau, từ thiết bị người dùng, điểm truy cập Wi-Fi, router, đường truyền WAN, hạ tầng Cloud cho đến chính tài khoản quản trị.
Với kiến trúc Defense in Depth – phòng thủ nhiều lớp, các công nghệ của Peplink được kết hợp để tạo thành nhiều lớp bảo vệ xuyên suốt hệ thống mạng. Để tiếp cận được mạng, kẻ tấn công sẽ phải vượt qua nhiều cơ chế bảo mật khác nhau, trong đó mỗi lớp tập trung bảo vệ một thành phần cụ thể trước những hình thức tấn công tương ứng.
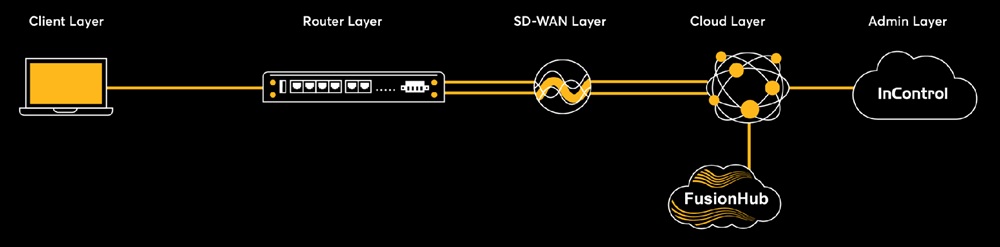
Kiến trúc này được triển khai trên năm lớp chính gồm Client, Router, SD-WAN, Cloud và Administrative, tạo nên một hệ thống bảo vệ nhiều tầng thay vì phụ thuộc vào một điểm kiểm soát duy nhất.
Mục lục bài viết
- Client Layer – Bảo vệ thiết bị và điểm truy cập của người dùng
- Router Layer – Lớp bảo vệ trực tiếp trên thiết bị Peplink
- SD-WAN Layer – Bảo vệ dữ liệu khi truyền qua WAN
- Cloud Layer – FusionHub
- SD-WAN Layer – Bảo vệ dữ liệu khi truyền qua WAN
- Cloud Layer – FusionHub
- Administrative Layer – Bảo vệ thông tin xác thực và quyền quản trị
- Netmark – Nhà phân phối độc quyền Peplink tại Việt Nam
Client Layer – Bảo vệ thiết bị và điểm truy cập của người dùng
Client Layer bao phủ các thiết bị mà người dùng cuối trực tiếp tương tác, đồng thời bao gồm cả Access Point (AP) cung cấp kết nối Wi-Fi cho những thiết bị này.
Ở lớp này, Peplink tập trung vào việc hạn chế khả năng thiết bị hoặc người dùng không được phép tiếp cận các thành phần khác trong mạng. Việc phân tách và kiểm soát truy cập ngay từ lớp Client giúp giảm phạm vi ảnh hưởng nếu một thiết bị đầu cuối hoặc điểm truy cập bị xâm phạm.
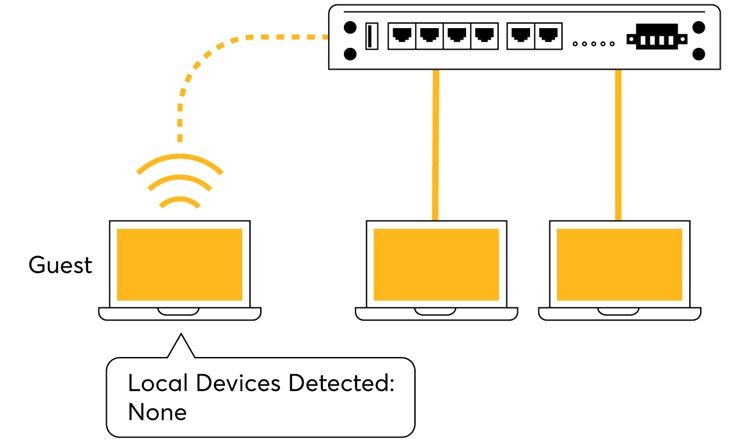
Thiết bị Peplink có khả năng tạo các mạng dành cho khách, trong đó người dùng khách chỉ có thể truy cập Internet và được cô lập hoàn toàn với các thiết bị khác đang kết nối vào router.
Đáng chú ý, các thiết bị nằm trong Guest Network cũng không thể truy cập WebUI của router.
Cơ chế này tạo ra một ranh giới rõ ràng giữa mạng dành cho khách và phần còn lại của hạ tầng mạng. Người dùng có thể sử dụng kết nối Internet mà không đồng thời có khả năng tiếp cận các thiết bị hoặc giao diện quản trị nằm trong mạng nội bộ.
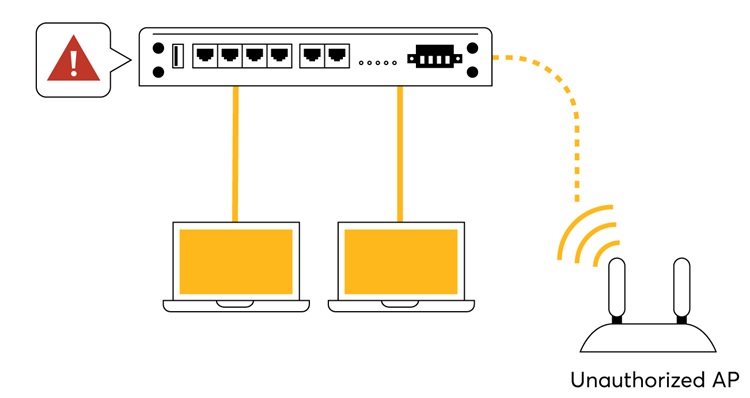
Một Access Point không được kiểm soát có thể trở thành điểm xâm nhập vào mạng bảo mật. Vì vậy, khả năng nhận diện các AP không được phép kết nối vào mạng là một lớp bảo vệ quan trọng ở phía Client.
Router Peplink có khả năng nhanh chóng nhận diện các Unauthorized AP đang kết nối vào mạng bảo mật, từ đó hỗ trợ phát hiện và loại bỏ những điểm truy cập không được phép.
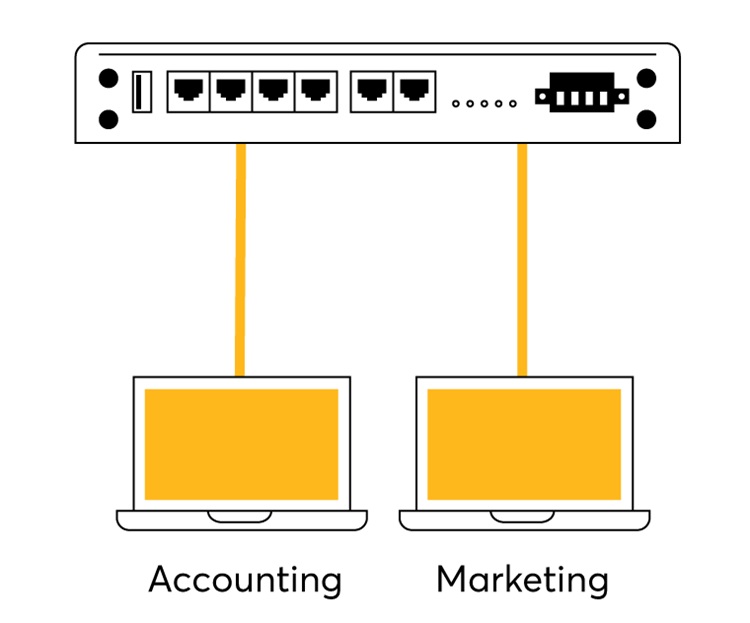
Việc phân tách các mạng cục bộ bằng VLAN có thể làm giảm đáng kể attack surface mà kẻ xâm nhập có thể tiếp cận.
Thay vì để toàn bộ thiết bị nằm trong cùng một miền mạng, các mạng có thể được phân tách thành những vùng riêng biệt. Điều này giúp giới hạn phạm vi mà một sự cố bảo mật có thể ảnh hưởng đến.
Với InControl, chính sách VLAN còn có thể được quản lý tập trung trên nhiều thiết bị và tại nhiều địa điểm, giúp việc duy trì chính sách phân tách mạng nhất quán trở nên thuận tiện hơn khi hệ thống mở rộng.
Router Layer – Lớp bảo vệ trực tiếp trên thiết bị Peplink
Router là một trong những điểm kiểm soát quan trọng nhất của hệ thống mạng. Đây là nơi lưu lượng được xử lý và chuyển tiếp, vì vậy việc tích hợp nhiều cơ chế bảo mật trực tiếp trên router giúp kiểm soát lưu lượng ngay tại điểm kết nối.
Các tính năng bảo mật của Peplink được triển khai ở Router Layer cũng có thể được ảo hóa trên Cloud Layer. Việc duy trì các cơ chế bảo vệ ở cả router và Cloud cho phép bảo vệ đồng thời local Internet breakout và VPN traffic.
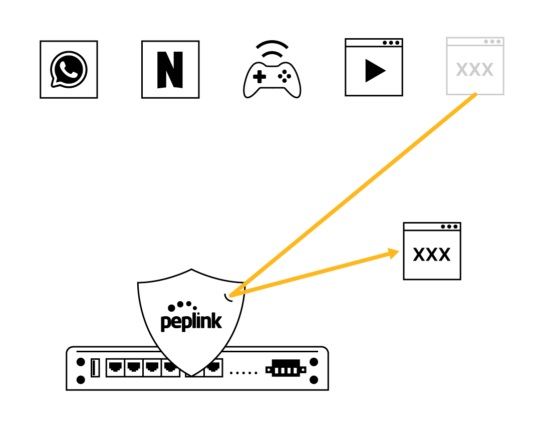
Mỗi router Peplink đều được trang bị công cụ Web Blocking với khả năng cập nhật động để lọc lưu lượng theo nhiều danh mục.
Người quản trị chỉ cần lựa chọn những danh mục muốn chặn, router sẽ tự động xử lý phần còn lại.
Cách tiếp cận này giúp đơn giản hóa việc triển khai chính sách truy cập web, đồng thời cho phép kiểm soát các nhóm nội dung không mong muốn mà không cần xây dựng thủ công từng quy tắc cho từng website.
Một hệ thống Firewall hay Outbound Policy chỉ thực sự hữu ích khi các chính sách có thể được triển khai một cách linh hoạt và quản lý hiệu quả.
Trên thiết bị Peplink, các quy tắc Firewall có thể được xây dựng dựa trên ứng dụng, thậm chí có thể thiết lập dựa trên quốc gia.
Khi kết hợp với InControl, các quy tắc Firewall và Outbound Policy có thể được quản lý tập trung cho nhiều thiết bị. Điều này đặc biệt hữu ích đối với hệ thống có nhiều router được triển khai tại các chi nhánh hoặc nhiều địa điểm khác nhau, khi việc cấu hình và duy trì chính sách bảo mật trên từng thiết bị riêng lẻ sẽ trở nên phức tạp.
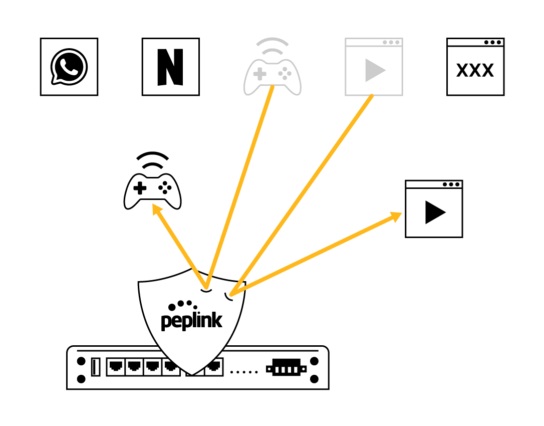
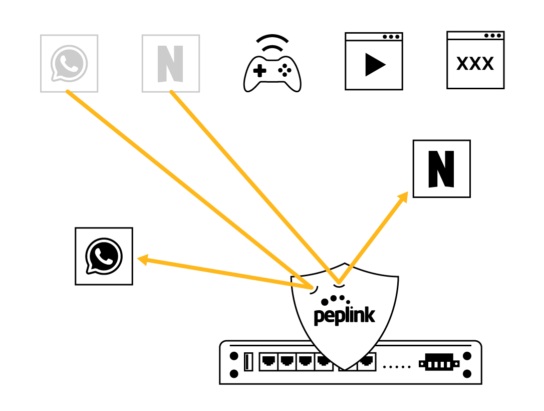
Không phải mọi ứng dụng đều có thể được nhận diện bằng First Packet Inspection. Với những ứng dụng không thể nhận diện bằng phương pháp này, Peplink sử dụng Deep Packet Inspection (DPI) để thực hiện kiểm tra sâu hơn đối với lưu lượng.
DPI Application Filtering cho phép kiểm soát lưu lượng dựa trên ứng dụng, từ đó có thể chặn những nhóm dịch vụ phổ biến như các website streaming, nền tảng mạng xã hội và ứng dụng nhắn tin tức thời.
Đây là một lớp kiểm soát bổ sung cho Firewall và Outbound Policy, giúp chính sách bảo mật có thể đi sâu hơn vào loại ứng dụng đang sử dụng lưu lượng mạng.
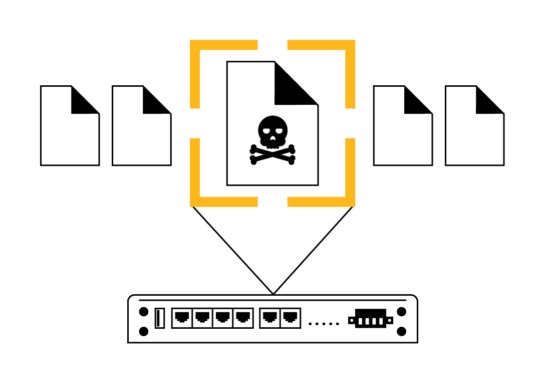
Mỗi router Peplink đều được tích hợp tính năng DoS Protection.
Khi được kích hoạt, tính năng này có khả năng phát hiện và chặn các packet bất thường, đồng thời nhận diện những lưu lượng đáng ngờ thường xuất hiện trong các cuộc tấn công xâm nhập và denial-of-service.
Nhờ đó, Router Layer không chỉ kiểm soát những loại lưu lượng được phép đi qua mà còn có khả năng phát hiện và ngăn chặn những mẫu lưu lượng bất thường liên quan đến các hình thức tấn công phổ biến.
SD-WAN Layer – Bảo vệ dữ liệu khi truyền qua WAN
SD-WAN Layer tập trung vào việc bảo vệ dữ liệu trong quá trình dữ liệu di chuyển qua các kết nối WAN.
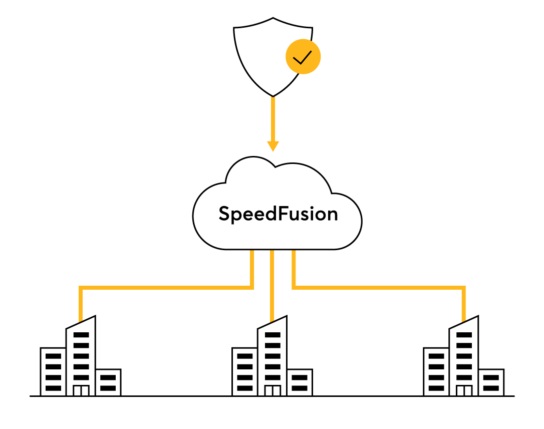
Ở lớp này, SpeedFusion, công nghệ được Peplink cấp bằng sáng chế, đóng vai trò quan trọng trong việc tăng cường bảo mật cho dữ liệu khi truyền giữa các kết nối WAN.
SpeedFusion – Bảo mật ở cấp độ kết nối và packet
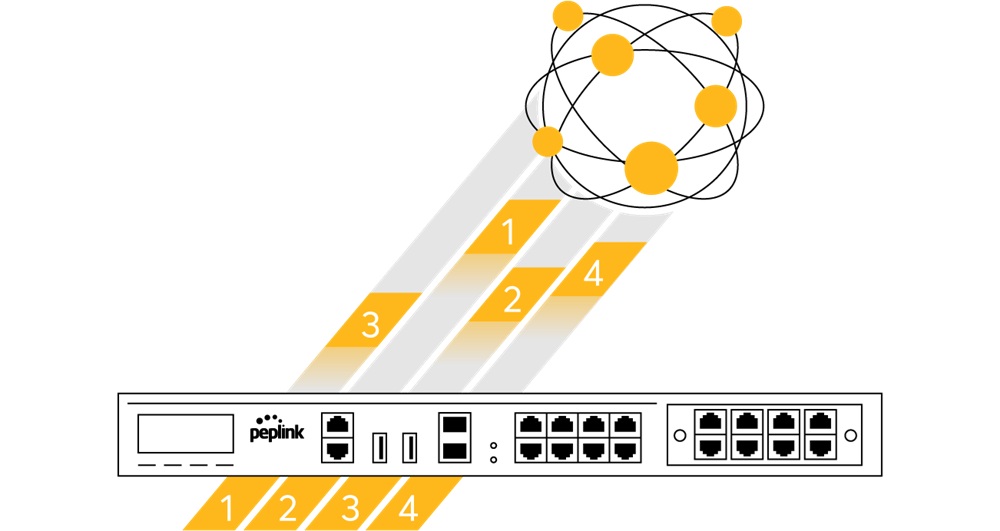
Khi một SpeedFusion tunnel được thiết lập, các session sẽ được phân tách thành từng packet và gửi riêng qua những kết nối WAN-to-WAN khả dụng.
Mỗi kết nối được mã hóa riêng biệt. Vì vậy, để có thể giải mã toàn bộ lưu lượng, kẻ tấn công sẽ phải có được khóa của từng kết nối riêng lẻ.
Cách tổ chức này tạo thêm một lớp bảo vệ cho dữ liệu khi dữ liệu được truyền qua nhiều kết nối WAN, thay vì chỉ dựa vào một cơ chế bảo vệ duy nhất cho toàn bộ đường truyền.
Diffie-Hellman và mã hóa AES 256-bit
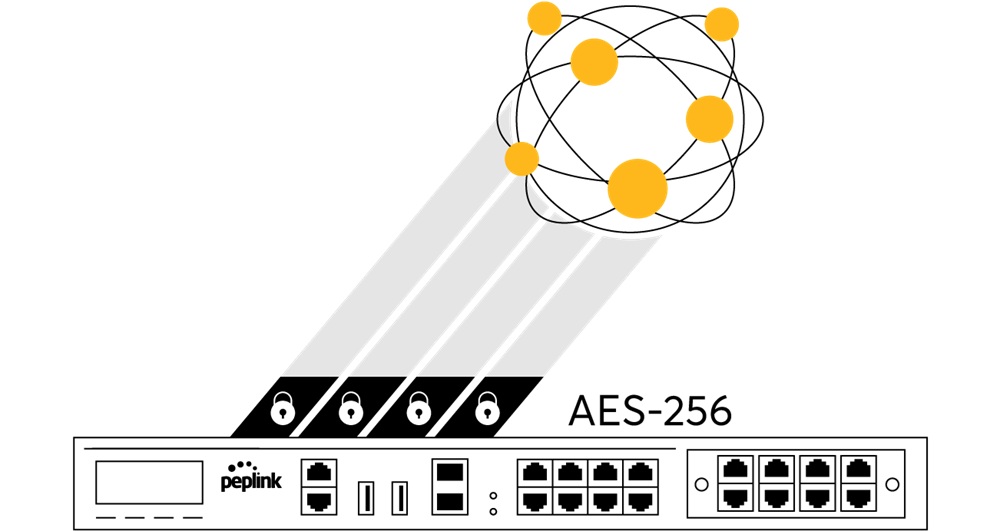
Mỗi liên kết WAN-to-WAN bảo mật được thiết lập thông qua Diffie-Hellman key exchange.
Cơ chế này tạo ra các khóa mã hóa dữ liệu thay đổi ngẫu nhiên để bảo vệ dữ liệu bằng thuật toán mã hóa AES 256-bit.
Theo thông tin Peplink công bố, việc phá khóa AES 256-bit bằng siêu máy tính nhanh nhất thế giới sẽ mất hàng triệu năm. Đây là lớp bảo vệ quan trọng đối với dữ liệu được truyền qua SpeedFusion, đặc biệt khi dữ liệu phải di chuyển qua các kết nối WAN khác nhau.
Cloud Layer – FusionHub
FusionHub có thể được cài đặt trên các dịch vụ Cloud để triển khai lớp bảo mật dựa trên nền tảng đám mây.
Khi kết hợp FusionHub với router Peplink, hệ thống có thể bảo vệ đồng thời lưu lượng VPN của tổ chức và Internet breakout tại các chi nhánh.
Điều này cho phép mở rộng kiến trúc bảo mật từ router tại từng địa điểm lên lớp Cloud, phù hợp với những hệ thống mạng có nhiều chi nhánh hoặc hạ tầng phân tán.
SD-WAN Layer – Bảo vệ dữ liệu khi truyền qua WAN
SD-WAN Layer tập trung vào việc bảo vệ dữ liệu trong quá trình dữ liệu di chuyển qua các kết nối WAN.
Ở lớp này, SpeedFusion, công nghệ được Peplink cấp bằng sáng chế, đóng vai trò quan trọng trong việc tăng cường bảo mật cho dữ liệu khi truyền giữa các kết nối WAN.
SpeedFusion – Bảo mật ở cấp độ kết nối và packet
Khi một SpeedFusion tunnel được thiết lập, các session sẽ được phân tách thành từng packet và gửi riêng qua những kết nối WAN-to-WAN khả dụng.
Mỗi kết nối được mã hóa riêng biệt. Vì vậy, để có thể giải mã toàn bộ lưu lượng, kẻ tấn công sẽ phải có được khóa của từng kết nối riêng lẻ.
Cách tổ chức này tạo thêm một lớp bảo vệ cho dữ liệu khi dữ liệu được truyền qua nhiều kết nối WAN, thay vì chỉ dựa vào một cơ chế bảo vệ duy nhất cho toàn bộ đường truyền.
Diffie-Hellman và mã hóa AES 256-bit
Mỗi liên kết WAN-to-WAN bảo mật được thiết lập thông qua Diffie-Hellman key exchange.
Cơ chế này tạo ra các khóa mã hóa dữ liệu thay đổi ngẫu nhiên để bảo vệ dữ liệu bằng thuật toán mã hóa AES 256-bit.
Theo thông tin Peplink công bố, việc phá khóa AES 256-bit bằng siêu máy tính nhanh nhất thế giới sẽ mất hàng triệu năm. Đây là lớp bảo vệ quan trọng đối với dữ liệu được truyền qua SpeedFusion, đặc biệt khi dữ liệu phải di chuyển qua các kết nối WAN khác nhau.
Cloud Layer – FusionHub
FusionHub có thể được cài đặt trên các dịch vụ Cloud để triển khai lớp bảo mật dựa trên nền tảng đám mây.
Khi kết hợp FusionHub với router Peplink, hệ thống có thể bảo vệ đồng thời lưu lượng VPN của tổ chức và Internet breakout tại các chi nhánh.
Điều này cho phép mở rộng kiến trúc bảo mật từ router tại từng địa điểm lên lớp Cloud, phù hợp với những hệ thống mạng có nhiều chi nhánh hoặc hạ tầng phân tán.
Các tính năng Web Blocking, Firewall, Outbound Policy và DPI Application Filtering có thể được sử dụng để kiểm soát loại lưu lượng nào được phép truy cập vào mạng.
Bên cạnh đó, Intrusion Detection và DoS Protection giúp tăng cường khả năng bảo vệ toàn bộ hệ thống trước những lưu lượng bất thường và các hình thức tấn công tương ứng.
Đáng chú ý, các tính năng bảo mật được tích hợp trên router Peplink cũng có thể được áp dụng trên Cloud. Nhờ đó, chính sách bảo mật có thể được mở rộng xuyên suốt giữa hạ tầng router và Cloud thay vì chỉ được áp dụng tại một điểm duy nhất.
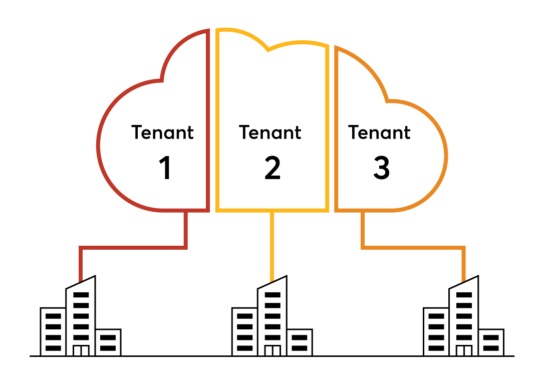
Thiết bị Cloud của Peplink hỗ trợ VRF (Virtual Routing and Forwarding), cho phép chia thiết bị thành nhiều nhóm và duy trì một routing table riêng cho từng nhóm.
Nhờ đó, một thiết bị Cloud duy nhất có thể lưu trữ nhiều tenant, trong đó mỗi tenant được cô lập hoàn toàn với các tenant khác.
Cơ chế này cho phép nhiều môi trường mạng hoạt động trên cùng một hạ tầng Cloud mà vẫn duy trì sự phân tách giữa từng tenant.
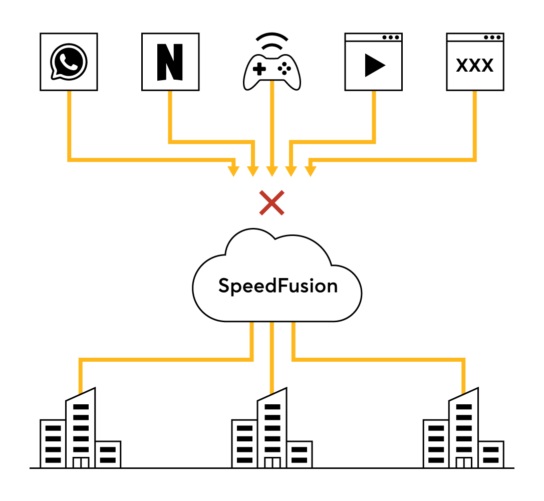
Khi xuất hiện lỗ hổng bảo mật, Peplink nhanh chóng phát triển các bản vá và cung cấp cho người dùng.
Các bản vá này được áp dụng cho cả dịch vụ Cloud và router, qua đó duy trì lớp bảo vệ trên toàn bộ hệ thống thay vì chỉ tập trung vào một thành phần riêng lẻ.
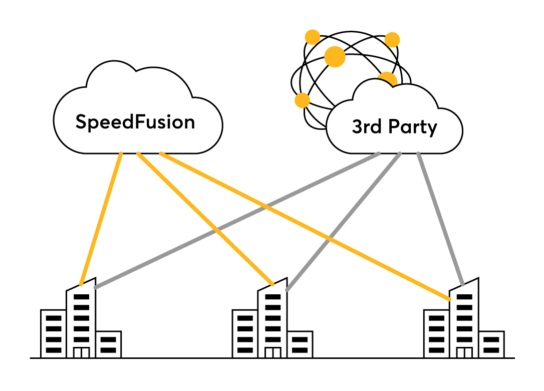
Peplink có thể phối hợp với các giải pháp bảo mật Cloud của bên thứ ba.
Trong mô hình này, các tính năng bảo mật của Peplink được sử dụng để bảo vệ lưu lượng của tổ chức, trong khi lưu lượng Internet công cộng có thể được bảo vệ bởi giải pháp bảo mật bên thứ ba do doanh nghiệp lựa chọn.
Việc kết nối với giải pháp bên thứ ba có thể được thực hiện thông qua IPsec hoặc OpenVPN, cho phép Peplink phối hợp với hệ thống bảo mật hiện có của doanh nghiệp.
Administrative Layer – Bảo vệ thông tin xác thực và quyền quản trị
Lớp Administrative tập trung vào yếu tố con người, cụ thể là các thông tin xác thực được sử dụng bởi các thành viên trong tổ chức.
Đây là một lớp bảo mật quan trọng bởi ngay cả khi hạ tầng mạng được bảo vệ bằng nhiều công nghệ, một tài khoản quản trị bị xâm phạm vẫn có thể tạo ra rủi ro đáng kể.
Các biện pháp bảo vệ ở lớp này tập trung vào việc bảo vệ mật khẩu, phân tách ranh giới tin cậy và giảm thiểu mức độ ảnh hưởng nếu thông tin xác thực bị xâm phạm.
Admin Password Management – Quản lý mật khẩu quản trị
Một trong những điểm có thể trở thành mục tiêu tấn công đơn giản nhất của router chính là mật khẩu quản trị viên.
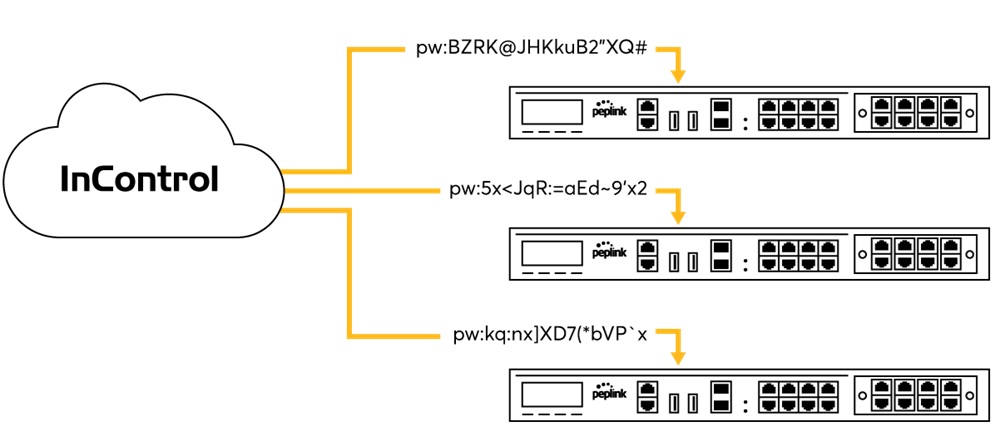
Với InControl, mật khẩu quản trị có thể được thay đổi đồng thời trên nhiều thiết bị.
Việc thay đổi mật khẩu quản trị định kỳ giúp tăng cường mức độ bảo mật cho toàn bộ hệ thống, đặc biệt trong môi trường có số lượng lớn router cần được quản lý tập trung.
Thay vì phải đăng nhập và thay đổi mật khẩu thủ công trên từng thiết bị, InControl cho phép thực hiện việc này đồng thời trên nhiều thiết bị, giúp quá trình quản trị bảo mật có tính hệ thống và dễ mở rộng hơn.
Trust Boundary Management – Quản lý ranh giới tin cậy
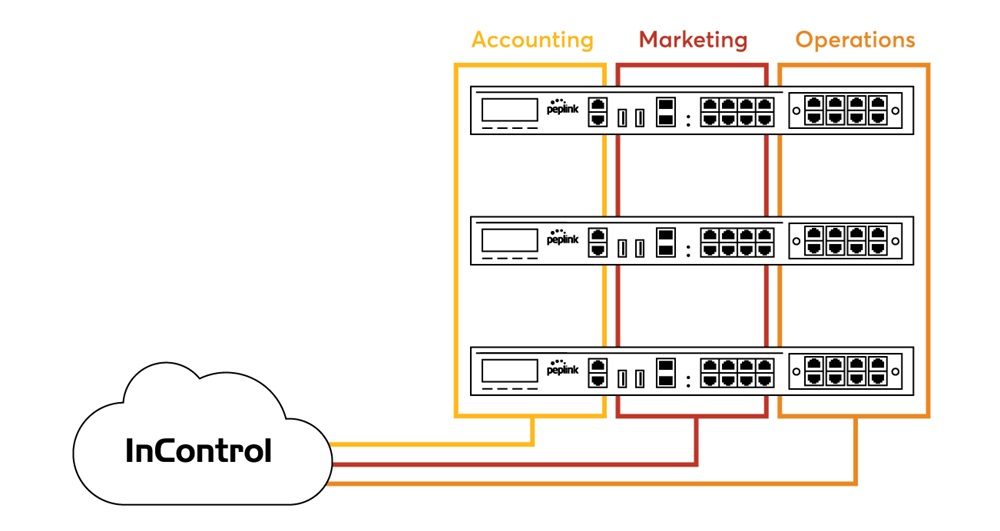
Việc phân chia mạng thành các trust boundary khác nhau giúp hạn chế phạm vi thiệt hại nếu một thông tin xác thực bị xâm phạm.
Peplink cho phép sử dụng VLAN để phân tách mạng dành cho các nhóm khác nhau, với từng nhóm có login gateway riêng.
Bên cạnh đó, InControl cho phép thiết lập các mức độ truy cập khác nhau cho từng administrator.
Kết hợp giữa phân tách mạng bằng VLAN và phân quyền quản trị giúp giảm khả năng một tài khoản bị xâm phạm có thể tác động đến toàn bộ hệ thống. Thay vì xem toàn bộ hạ tầng như một vùng tin cậy duy nhất, mạng được chia thành nhiều ranh giới kiểm soát riêng biệt.
Easy Reporting Mechanism – Cơ chế báo cáo lỗi nhanh chóng
Peplink cung cấp cơ chế báo cáo lỗi đơn giản. Người dùng chỉ cần mở một ticket, cung cấp các thông tin cần thiết và kỹ sư Peplink sẽ phản hồi trong vòng 24 giờ.
Bên cạnh đó, Peplink còn duy trì một diễn đàn cộng đồng hoạt động tích cực, thường xuyên có sự tham gia của các kỹ sư và đối tác.
Người dùng có thể đặt câu hỏi tại diễn đàn để trao đổi vấn đề, thúc đẩy thảo luận và đóng góp vào quá trình phát triển sản phẩm.
Standards Compliance – Đáp ứng các tiêu chuẩn bảo mật
Peplink cũng cung cấp các thiết bị và tính năng có khả năng đáp ứng yêu cầu bảo mật của những tổ chức và tiêu chuẩn tuân thủ quan trọng.
PCI DSS V3.2 – Tuân thủ cho hệ thống thanh toán bán lẻ
Các doanh nghiệp xử lý thông tin thẻ tín dụng và dữ liệu thanh toán phải đáp ứng các yêu cầu của Payment Card Industry Data Security Standards (PCI DSS).
Router Peplink có khả năng đáp ứng các yêu cầu của PCI DSS 3.2, phù hợp với những môi trường cần đáp ứng các yêu cầu bảo mật liên quan đến thông tin thẻ và thanh toán.
FIPS – Tiêu chuẩn dành cho an toàn công cộng tại Bắc Mỹ
Federal Information Processing Standard (FIPS) được công bố bởi U.S. National Institute of Standards and Technologies (NIST) và được Chính phủ Hoa Kỳ sử dụng để phê duyệt các module mật mã phục vụ việc mã hóa lưu lượng mạng.
Peplink cung cấp một dòng sản phẩm tuân thủ FIPS, đáp ứng các yêu cầu liên quan đến tiêu chuẩn này.
Comprehensive Protection – Bảo vệ toàn diện
Kiến trúc Defense in Depth của Peplink kết hợp nhiều lớp bảo vệ để xây dựng một hệ thống mạng có khả năng chống chịu trước các mối đe dọa ở nhiều cấp độ.
Ở lớp Client, mạng khách, AP trái phép và VLAN được kiểm soát để hạn chế phạm vi truy cập. Ở Router Layer, Web Blocking, Firewall, Outbound Policy, DPI Application Filtering, Intrusion Detection và DoS Protection tạo thành các lớp kiểm soát trực tiếp trên thiết bị.
Ở SD-WAN Layer, SpeedFusion bổ sung cơ chế bảo vệ dữ liệu khi truyền qua WAN với các kết nối được mã hóa riêng, sử dụng Diffie-Hellman key exchange và AES 256-bit. Trên Cloud, FusionHub, VRF, các chính sách bảo mật và khả năng tích hợp với giải pháp bảo mật bên thứ ba tiếp tục mở rộng phạm vi bảo vệ. Cuối cùng, Administrative Layer tập trung vào mật khẩu, trust boundary và quyền truy cập quản trị.
Bên cạnh đó, SpeedFusion bandwidth bonding được sử dụng để triển khai bảo mật ở cấp độ packet, trong khi InControl giúp tập trung hóa các chính sách bảo mật và quản lý trên nhiều thiết bị, từ đó hỗ trợ mở rộng hệ thống mà vẫn duy trì khả năng kiểm soát.
Thay vì phụ thuộc vào một lớp bảo vệ duy nhất, Defense in Depth tạo ra nhiều lớp phòng thủ bổ sung cho nhau, bao phủ từ thiết bị người dùng, router, kết nối WAN, Cloud cho đến quyền quản trị. Đây là cách tiếp cận giúp hệ thống mạng Peplink duy trì khả năng bảo vệ trước nhiều dạng mối đe dọa ở những điểm khác nhau trong toàn bộ kiến trúc mạng.
Netmark – Nhà phân phối độc quyền Peplink tại Việt Nam
Là nhà phân phối chính thức của Peplink tại Việt Nam, Netmark cam kết mang đến cho khách hàng sản phẩm Peplink chính hãng với đầy đủ chế độ bảo hành và hỗ trợ kỹ thuật chuyên sâu. Đội ngũ chuyên gia của Netmark luôn sẵn sàng tư vấn và thiết kế giải pháp mạng tối ưu nhất dựa trên yêu cầu thực tế của doanh nghiệp.

- Cam kết cung cấp thiết bị chính hãng với đầy đủ giấy chứng nhận CO, CQ
- Báo giá tốt đi kèm nhiều chính sách ưu đãi cho khách hàng
- Hỗ trợ miễn phí training về sản phẩm, hỗ trợ kỹ thuật và giải pháp chuyên nghiệp
- Cung cấp tài liệu marketing
- Thực hiện đăng ký & bảo hộ dự án
- Bảo hành 12 tháng cho tất cả các sản phẩm
- Hỗ trợ giao hàng trên toàn quốc, miễn phí giao hàng tại Tp.HCM
Hãy liên hệ với Netmark ngay hôm nay để khám phá thêm về sản phẩm này và nhận tư vấn chi tiết từ đội ngũ của chúng tôi:
CÔNG TY CỔ PHẦN PHÂN PHỐI NETMARK
- Hotline: 0909 878 577
- Email: info@netmark.vn

